
CISA приказывает о трехдневном патче после того, как уязвимость в фреймворке Ray AI подверглась активной атаке
Киберзащитное агентство Америки добавило одну уязвимость в Ray, открытом фреймворке, который поддерживает большую часть мирового обучения и вывода ИИ, в свой каталог известных эксплуатируемых уязвимостей, подтвердив, что этот недостаток используется в реальных атаках.
Агентство по кибербезопасности и безопасности инфраструктуры сделало этот шаг 17 августа, дав федеральным агентствам срок до 20 августа для исправления программного обеспечения или прекращения его использования, что является одним из самых коротких сроков, которые оно устанавливает.
Ошибка, отслеживаемая как CVE-2025-62593, представляет собой уязвимость инъекции кода, которая может предоставить злоумышленнику удаленное выполнение кода на уязвимой установке Ray. Проще говоря, кто-то, кто никогда не входил в систему, может заставить машину цели выполнять команды по своему выбору.
CISA не публикует детали эксплуатации, и мы тоже этого не сделаем; суть списка KEV не в том, как работает атака, а в том, что она уже работает.
Каталог является тем же механизмом, с помощью которого агентство, само недавно оказавшееся без собственного плана реагирования на инциденты, заставляет федеральные сети закрывать активно эксплуатируемые уязвимости.
Ray поддерживается Anyscale и находится в центре современных конвейеров машинного обучения, распределяя рабочие нагрузки Python по кластерам ЦП и ГП.
Эта повсеместность именно и делает уязвимость серьезной: программное обеспечение редко работает на одном ноутбуке, а на пулах дорогостоящих вычислительных ресурсов, содержащих собственные модели, обучающие данные и учетные данные облака.
Это тот тип системы, который, как правило, быстро разворачивается командами по анализу данных, а затем тихо забывается теми, кто должен обеспечивать ее безопасность. Anyscale исправила проблему в версии Ray 2.52.0, поэтому операторы, все еще использующие более ранние версии, остаются под угрозой.
Согласно записи CISA, недостаток необычен тем, что к нему можно получить доступ через обычный веб-браузер, включая Firefox и Safari, а не требуя прямого сетевого доступа к службе Ray. Это значительно снижает барьер для эксплуатации и является частью того, почему агентство действовало быстро.
Проблема Ray также является проблемой экосистемы с открытым исходным кодом. Широко развернутая инфраструктура, написанная и поддерживаемая сравнительно небольшими командами, становится единой точкой отказа для всех downstream, динамика, которая была обнажена кризисом Log4j и его долгим хвостом вопросов финансирования с открытым исходным кодом.
ИИ только повысил ставки, потому что вычислительные ресурсы, которые теперь находятся за этими фреймворками, являются одними из самых ценных в любой сети.
Кластеры Ray уже были целью раньше. Исследователи из Oligo Security задокументировали кампанию, которую они назвали ShadowRay, связанную с отдельной и более старой уязвимостью Ray, в которой было просканировано более 230 000 серверов, открытых для интернета, и скомпрометированные системы использовались для добычи криптовалюты, учетных данных и целых репозиториев исходного кода и моделей.
Эта более ранняя уязвимость не та, которую CISA перечислило на этой неделе, но это предвосхищение того, что привлекает уязвимая инфраструктура Ray, от криптоджекинга, который тихо захватывает оборудование, до откровенного кражи данных.
CISA указывает, что известное использование уязвимости в кампаниях программ-вымогателей является «неизвестным», поэтому на данном этапе нет подтвержденного угла вымогательства; непосредственный риск заключается в несанкционированном выполнении кода и всем, что из этого вытекает.
Тем не менее, шаблон знакомый: критическая уязвимость, доступный патч, подтвержденная эксплуатация и сокращающееся окно, прежде чем оппортунистические злоумышленники начнут действовать, как это было с активно эксплуатируемым нулевым днем Java несколько лет назад.
Для федеральных агентств крайний срок установлен на 20 августа в рамках обязательной директивы CISA, каталог, впервые установленный Обязательной Оперативной Директивой 22-01 и теперь регулируемый основанной на риске BOD 26-04.
Операторы частного сектора не сталкиваются с юридическими сроками, но правительственный срок является разумным прокси для того, насколько срочно всем остальным следует к этому отнестись.
Советы службы безопасности представляют собой более спокойную версию того же приказа: найдите любую установку Ray в вашей сети, подтвердите, доступна ли она извне, ограничьте доступ к ней и перейдите на 2.52.0, не дожидаясь, чтобы узнать, находитесь ли вы уже в чьем-то списке.
Другие статьи
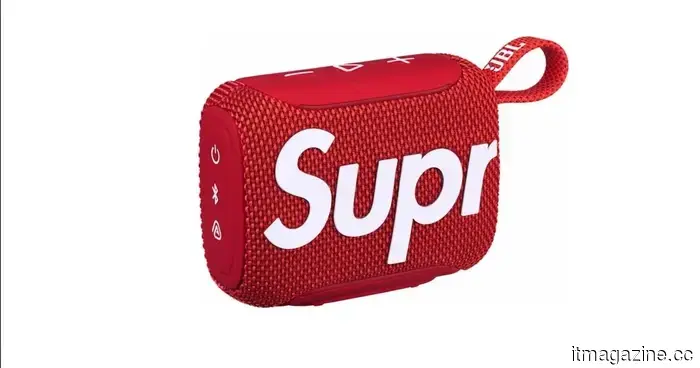 Supreme разместил свой логотип на крошечных колонках JBL, потому что просто красного было недостаточно.
Supreme придал крошечному динамику JBL Go 5 свой фирменный красный стиль, дополненный белым брендингом и элементами управления, при этом оставив аппаратное обеспечение без изменений.
 Ситуационная осведомленность провела два аукциона одновременно, и одна группа участников никогда не узнала
The Wall Street Journal восстанавливает шесть дней в Situational Awareness: 20% скидка на долю в Anthropic, 12-часовой срок и параллельная сделка с Citadel.
 Ник Сторонский из Revolut закрыл фонд в размере 500 миллионов долларов для своей венчурной компании QuantumLight, работающей на алгоритмах.
QuantumLight, венчурная компания, основанная на данных и соучредителем которой является генеральный директор Revolut Ник Сторонский, закрыла переподписанный второй фонд на сумму 500 миллионов долларов, что вдвое больше ее дебюта в 2025 году.
 Smack Technologies привлекает 61 миллион долларов, так как спешка Пентагона становится бизнес-моделью для ИИ на поле боя
Smack Technologies привлекла 61 миллион долларов в рамках раунда финансирования Series B, своего второго раунда в 2026 году, поскольку стремление Пентагона ускорить внедрение ИИ превращает военную срочность в бизнес-модель стартапа.
 Алина Кукарина о том, почему трансформация с использованием ИИ начинается до выбора технологии
Алина Кукарина утверждает, что инициативы в области ИИ терпят неудачу, когда организации пропускают разрыв в мышлении между амбициями и реализацией, начиная с технологии вместо цели.
 Экономика голосового агента: сколько на самом деле стоит минута разговора
Заголовочная цена голосового агента за минуту скрывает пять уровней затрат, накладные расходы на неудачи и рост контекста, которые определяют, действительно ли случай использования масштабируется.
CISA приказывает о трехдневном патче после того, как уязвимость в фреймворке Ray AI подверглась активной атаке
CISA добавила CVE-2025-62593, уязвимость внедрения кода в открытом фреймворке Ray AI, в свой каталог известных эксплуатируемых уязвимостей.