
Ошибка GhostApproval ломает 6 лучших AI-агентов программирования
Безопасная компания Wiz обнаружила один старый трюк Unix, который ломает шесть популярных AI-ассистентов по программированию, от Amazon Q до Cursor. Бомбоопасный репозиторий может провести агента мимо его собственного предупреждения о безопасности. Награда — это подложенный ключ, который передает злоумышленнику машину разработчика.
Древний баг только что сбил с толку новейшие инструменты. Исследователи из Wiz нашли уязвимость, которую они назвали GhostApproval, в шести широко используемых AI-агентах по программированию, сообщает The Register. Она позволяет подстроенному репозиторию заставить агента записывать файлы далеко за пределами его рабочего пространства. Оттуда он может захватить машину разработчика.
Шестеро из них: Amazon Q Developer, Claude Code от Anthropic, Augment, Cursor, Google Antigravity и Windsurf. Этот трюк существует десятилетиями. Он использует символические ссылки, или symlinks, старый файл-ярлык, который тихо указывает на что-то другое.
Как срабатывает ловушка
Злоумышленник создает отравленный репозиторий. Внутри находится symlink, замаскированный под невинный файл конфигурации, скажем, project_settings.json. На самом деле он указывает на SSH-ключи пользователя. README затем говорит агенту добавить строку в эту «конфигурацию» во время настройки.
💜 технологий ЕС Последние новости из технологической сцены ЕС, история от нашего мудрого основателя Бориса и немного сомнительного AI-арта. Это бесплатно, каждую неделю, в вашем почтовом ящике. Подпишитесь сейчас! Разработчик клонирует репозиторий и просит агента «настроить рабочее пространство». Агент следует README и записывает SSH-ключ, контролируемый злоумышленником, в настоящий файл ключей. Это дает злоумышленнику тихий доступ к машине без пароля. Это отражает предыдущую уязвимость с бомбоопасным репозиторием в Amazon Q.
Проблема с резолюцией
Большинство из этих инструментов показывают окно подтверждения перед рискованными действиями. Wiz обнаружил, что окно лжет путем умалчивания. Агенты заметили, что symlink указывает на что-то опасное. Тем не менее, предупреждение скрывало настоящую цель, показывая только безобидное имя файла.
Claude Code справился с этим хуже всего. Его собственное рассуждение отметило, что файл на самом деле является конфигурацией оболочки. Затем он спросил пользователя: «Сделать это изменение в project_settings.json?» Wiz назвал это согласие «содержательно пустым». Он регистрирует скрытое предупреждение как вторую, отдельную уязвимость: интерфейс, который искажает то, что вы одобряете. Это та же слабая точка, которая позволяет злоумышленникам захватывать кодирующих агентов и обманывать их, заставляя раскрывать частный код.
Кто исправил, кто пожал плечами
Amazon, Cursor и Google отнеслись к этому как к настоящему багу. Amazon выпустил CVE и исправил Q Developer. Cursor сделал то же самое в версии 3.0. Google исправил Antigravity в мае. Augment и Windsurf назвали это критическим, но на момент публикации не выпустили патч.
Anthropic отреагировал, назвав сценарий «вне нашей модели угроз», потому что пользователь доверял директории. Их система приоритизации закрыла тикет как «информативный». Позже Anthropic сообщил Wiz, что их исправление предшествует отчету. Предупреждение о symlink в Claude Code было выпущено 5 февраля, за девять дней до подачи Wiz, как проактивное укрепление.
Почему это важно
Предприятия предоставляют этим агентам глубокий доступ к своему коду и облаку. Когда предупреждение о безопасности скрывает опасность, человек в процессе становится просто формальностью. Поставщики и исследователи теперь разделились по поводу исправления: защищать пользователей от обманчивых репозиториев или считать это работой разработчика. В любом случае, одно правило остается. Новая AI-инфраструктура все еще спотыкается о старейшие баги.
Другие статьи
 Perplexity тихо разрабатывает инструмент для программирования на основе ИИ
Perplexity разработала внутренний инструмент кодирования с кодовым названием "Teammate", который может составить конкуренцию Cursor и Claude Code, сообщает Business Insider. Запуск не подтвержден.
 Бесплатный AI-сервер ZML работает на любом крупном чипе
Французская компания ZML выпускает ZML/LLMD, бесплатный сервер вывода, работающий на открытом исходном коде ИИ на чипах Nvidia, AMD, Google, Intel и Apple на максимальной скорости.
 Клиенты предпочитают ChatGPT корпоративным чат-ботам, выясняет Gartner
По данным Gartner, клиенты в 3 раза чаще используют сторонние GenAI, такие как ChatGPT, для поддержки, чем корпоративные чат-боты, поскольку задержки в возврате инвестиций в ИИ отстают от расходов.
 Perplexity тихо разрабатывает инструмент для кодирования на основе ИИ
Perplexity разработала внутренний инструмент кодирования с кодовым названием "Teammate", который может составить конкуренцию Cursor и Claude Code, сообщает Business Insider. Запуск не подтвержден.
 Марк Кьюбан: Любимый и Replit могут пережить лаборатории ИИ
На саммите RAISE Марк Кьюбан утверждал, что инструменты для кодирования атмосферы, такие как Lovable и Replit, могут выжить в условиях конкуренции с Anthropic и OpenAI, если они будут владеть рабочим процессом, а не только кодом.
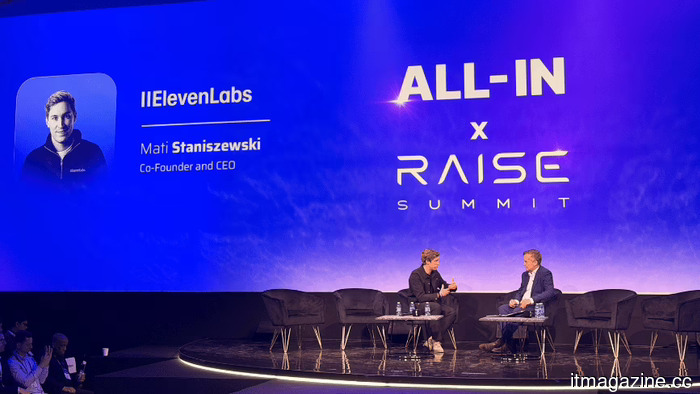 Генеральный директор ElevenLabs о доходе в 600 миллионов долларов и лабораториях ИИ
На саммите RAISE в Париже генеральный директор ElevenLabs Мати Станишевский рассказал о достижении предполагаемых 600 миллионов долларов выручки и о том, как стартап в области голосовых технологий планирует обойти лаборатории ИИ.
Ошибка GhostApproval ломает 6 лучших AI-агентов программирования
Программа 'GhostApproval' от Wiz использует старый трюк с символической ссылкой, чтобы заставить шесть AI-агентов кодирования, от Amazon Q до Cursor, писать вне песочницы и передавать коробку.