
Los ataques a empresas estadounidenses han pasado de robar datos a detener la producción.
Reuters ha estado llevando un conteo continuo de las empresas estadounidenses que han sido vulneradas durante 2026, y leído de principio a fin, es más instructivo que cualquier entrada individual en él.
Los nombres van desde Nike y Coca-Cola hasta Novo Nordisk y Abbott Laboratories, y casi ninguno de los incidentes involucra el tipo de técnica exótica que el descubrimiento de un día cero desarrollado por IA de Google hizo que todos temieran.
Lo que recurre en su lugar es la ingeniería social, generalmente dirigida a un tercero. Carnival, Clover Health, iRhythm y AdaptHealth fueron alcanzadas de esa manera, en varios casos a través de cuentas de contratistas en lugar del personal de las propias empresas.
Esa es la vulnerabilidad que la industria ha tardado más en cerrar, porque no se encuentra dentro del perímetro de nadie. Un proveedor con acceso a tus sistemas es una dependencia de seguridad que no puedes parchear, y el atacante solo tiene que ser convincente por teléfono.
Un grupo aparece repetidamente. ShinyHunters reclamó 80 millones de registros comerciales de Take-Two Interactive y Rockstar Games en abril, luego vulneró la plataforma Canvas de Instructure en mayo en un incidente que afectó a cerca de 9,000 instituciones.
El segundo de esos asuntos importa más de lo que sugiere el conteo de registros. Canvas es la plataforma de aprendizaje que una gran parte de las universidades estadounidenses utiliza, por lo que un solo compromiso alcanzó datos de estudiantes a través de miles de organizaciones separadas que no habían hecho nada malo por sí mismas.
El sector de la salud y farmacéuticos aparece más a menudo que cualquier otro sector. Stryker, West Pharmaceutical Services, Novo Nordisk, iRhythm, AdaptHealth y Abbott figuran, lo que es consistente con un patrón de datos médicos que son tanto valiosos como comparativamente mal defendidos, como lo demostró una violación que expuso los registros de 1.8 millones de personas, incluidos huellas dactilares, demostradas por separado este año.
El cambio más significativo es de robo a interrupción. Stryker tuvo el procesamiento de pedidos, la fabricación y los envíos interrumpidos globalmente por un grupo vinculado a Irán, West Pharmaceutical informó bloqueos de sistemas que detuvieron operaciones, Hasbro advirtió sobre retrasos en el cumplimiento que duraron semanas, y la división fairlife de Coca-Cola suspendió la producción por completo.
Un ataque que detiene una línea de producción es una proposición diferente a uno que copia una base de datos. Crea una pérdida de ingresos inmediata y una consecuencia pública, que también es la razón por la que exige un rescate más alto.
Las marcas de consumo dominan los titulares y te dicen lo menos. Nike tuvo 1.4 terabytes publicados por un grupo que se hace llamar World Leaks, Wynn Resorts enfrentó una demanda por valor de aproximadamente $1.5 millones en bitcoin, y Crunchyroll perdió ocho millones de registros de soporte, todo lo cual es embarazoso y nada de eso detiene nada.
Algunas entradas no son empresas en absoluto. Una campaña contra Fortinet comprometió aproximadamente 75,000 dispositivos de firewall y VPN en todo el mundo, lo que es un ataque al equipo que las organizaciones compraron específicamente para prevenir esto.
Corriendo a través de casi cada divulgación está la misma frase sobre la falta de impacto material en las operaciones. Esa formulación está haciendo un trabajo considerable, porque es un juicio de divulgación de valores sobre la materialidad financiera en lugar de una declaración sobre si los datos de alguien están ahora a la venta.
El tamaño tampoco es una protección, y puede ser la variable equivocada por completo. La investigación ha encontrado que las empresas de tamaño medio pierden más por cibercrimen que las grandes o pequeñas, atrapadas entre tener activos que valen la pena robar y carecer del presupuesto de seguridad de una multinacional.
El contraste con Europa es instructivo sobre la atribución. La asociación industrial alemana Bitkom, trabajando con el servicio de inteligencia nacional del país, atribuye el 46% de los ataques identificados externamente a Rusia y China, mientras que la lista estadounidense está dominada por grupos criminales nombrados con una excepción vinculada a Irán.
Esa diferencia probablemente dice más sobre quién está haciendo la atribución que sobre quién está atacando. Los grupos criminales reclaman su trabajo públicamente porque la publicidad es parte de la extorsión, mientras que las operaciones estatales son identificadas por los servicios de inteligencia o no son identificadas en absoluto.
La Casa Blanca ha establecido un grupo de coordinación sobre vulnerabilidades identificadas por sistemas de IA, sin muchos detalles sobre cómo funcionará.
Si eso aborda una lista dominada por llamadas telefónicas a contratistas es una pregunta justa, y una que el enfoque de gobernanza primero hacia la seguridad de la IA al menos está planteando.
Otros artículos
 Revolut está lanzando una stablecoin en euros en un mercado que MiCA entregó a una empresa estadounidense.
Revolut está emitiendo una stablecoin respaldada por euros, ingresando a un mercado donde el EURC de Circle ha sido el único token de euro autorizado bajo MiCA.
 El creador de Genshin Impact se vuelve oscuro con un RPG que parece parte Elden Ring, parte Monster Hunter.
HoYoverse ha revelado Nodus Fall, un juego de acción cooperativa de fantasía oscura lleno de colosales bestias míticas y con un aspecto dramáticamente más sombrío que Genshin Impact.
 Alabama quiere el nombre de todos en OpenAI que expresaron una preocupación de seguridad.
La citación de 16 solicitudes de Alabama a OpenAI pide todas las preocupaciones de seguridad que el personal haya planteado sobre cualquier prueba de modelo, según el documento.
 Nuevo GIGABYTE GAMING A16 con tarjetas gráficas RTX 50
GIGABYTE anunció que su nuevo portátil para juegos GAMING A16 ahora se puede ver no solo en imágenes. La compañía, que produce todo lo que puede calentarse y procesar bits, decidió alegrar a los gamers cansados de los compromisos entre potencia y tamaño de la billetera.
 Los ataques a empresas estadounidenses han pasado de robar datos a detener la producción.
El recuento continuo de Reuters sobre los ciberataques corporativos en EE. UU. en 2026 muestra que la ingeniería social, las cuentas de contratistas y los objetivos del sector salud son recurrentes.
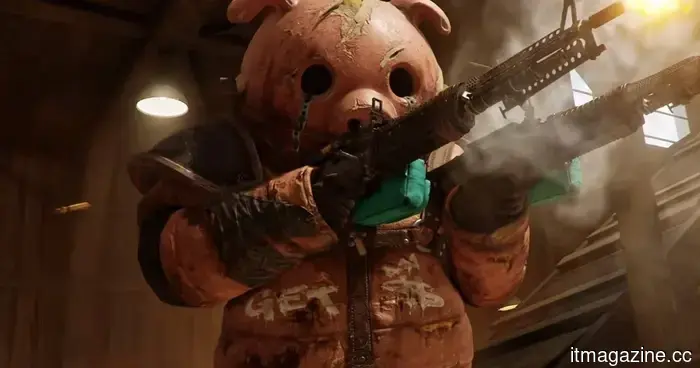 El nuevo shooter de PUBG parece absolutamente desquiciado, y me encanta un poco.
PUBG Studios ha revelado DED.NET, un nuevo FPS multijugador que combina acción de disparos con progresión roguelite en un extraño entorno de Cascadia de los años 90.
Los ataques a empresas estadounidenses han pasado de robar datos a detener la producción.
El conteo continuo de Reuters sobre los ciberataques corporativos en EE. UU. en 2026 muestra que la ingeniería social, las cuentas de contratistas y los objetivos del sector salud son recurrentes.