
El Departamento de Justicia reescribió su propio anuncio sobre hacking dos días después.
El Departamento de Justicia de EE. UU. ha reescrito silenciosamente un comunicado de prensa que decía que los hackers chinos habían reclamado víctimas en el Senado, la Reserva Federal, la NASA y media docena de otros organismos federales. La versión revisada dice que esas organizaciones fueron objetivos, y que solo algunas fueron realmente comprometidas, como informó Reuters.
El texto original se publicó el 26 de agosto junto con un conjunto de incautaciones de dominios. Enumeraba al Senado, la Reserva Federal, la NASA, el Departamento de Energía, el propio Departamento de Justicia, Salud y Servicios Humanos, los Institutos Nacionales de Salud, contratistas de defensa, instituciones financieras y universidades como víctimas de los hackers.
Dos días después, esa palabra había desaparecido. Las agencias se convirtieron en "entre los objetivos" de QTFY, el grupo patrocinado por el estado chino nombrado en el caso, y el departamento añadió una línea explicándose.
"Se han realizado ediciones para asegurar que este comunicado de prensa refleja con precisión las alegaciones del gobierno en la declaración jurada en apoyo de las incautaciones de dominios", decía el comunicado enmendado. En otras palabras, la declaración jurada nunca había afirmado lo que el comunicado de prensa afirmaba.
Ser objetivo de un grupo patrocinado por el estado es casi rutinario para una agencia federal, mientras que ser violado es un evento discreto con consecuencias para las personas cuyos datos estaban detrás de la puerta.
Correcciones de este tipo son raras en los anuncios cibernéticos federales, que suelen redactarse de manera conservadora precisamente porque la diferencia entre un intento y una intrusión exitosa es toda la historia. Una revisión pública dos días después sugiere que el texto original se adelantó a lo que los investigadores habían aprobado.
El caso subyacente es sustancial de todos modos. QTFY ha estado operando contra objetivos estadounidenses desde al menos 2018, y la declaración jurada describe intrusiones confirmadas, solo que menos de las que implicaba el primer anuncio.
Esas violaciones confirmadas tienen fechas adjuntas. Los investigadores sitúan las intrusiones en los laboratorios nacionales del Departamento de Energía, el NIH y Salud y Servicios Humanos en septiembre de 2024, y robos de datos exitosos de entidades no nombradas en mayo del mismo año.
Los intentos más recientes parecen haber fallado. Los esfuerzos de acceso en marzo de 2026 fueron infructuosos, lo que sugiere que la campaña continúa y que las defensas han mejorado en algún momento.
La operación detrás del anuncio involucró a la mayoría de las agencias estadounidenses relevantes. El FBI, la Agencia de Seguridad Nacional, el Comando Cibernético de EE. UU., el Departamento de Justicia y CISA participaron, y el resultado visible fue la incautación de dominios utilizados en la campaña.
Las incautaciones de dominios son el remedio visible habitual en estos casos. Retiran infraestructura de un operador sin requerir que nadie sea arrestado, lo que importa cuando los sospechosos están fuera del alcance de un tribunal estadounidense.
Nadie ha explicado cómo se produjo el error en el comunicado. No se nombró a ningún funcionario en la corrección, y el departamento no ha dicho si la redacción se redactó a partir de la declaración jurada o de un resumen de la misma.
Para los equipos de seguridad europeos, el valor práctico radica en los detalles más que en el marco. Los métodos, la línea de tiempo y la selección de objetivos de QTFY son las partes que se transfieren, y las técnicas del mismo grupo no se detienen en una frontera.
Los grupos de espionaje chinos han sido inusualmente visibles en Europa este año. Uno ha estado asaltando buzones universitarios a través de un fallo de Roundcube, y otro convirtió una función integrada de Google Workspace en una herramienta de exfiltración contra la investigación médica y militar.
La corrección también llega en un período en el que Estados Unidos ha estado aflojando sus propias reglas, habiendo permitido recientemente a empresas privadas llevar a cabo operaciones cibernéticas ofensivas en el extranjero. La atribución se está convirtiendo en un negocio más concurrido, y la precisión sobre quién fue violado se está volviendo más difícil de confiar.
El episodio también es un recordatorio de cuán rápidamente viaja una oración no calificada. La lista original circuló ampliamente antes de que apareciera la enmienda, y la versión corregida no llegará a la mayoría de las personas que leyeron la primera.
Las incautaciones permanecen, pero lo que cambió es la afirmación sobre cuán adentro llegaron los intrusos, y cambió después de que ya se habían escrito los titulares.
Otros artículos
 Singapur está invirtiendo S$220 millones en fintech mientras que la financiación privada alcanza un mínimo de una década.
MAS se comprometió a S$220 millones durante tres años bajo FSTI 4.0, tres días después de que KPMG informara que la inversión en fintech en Singapur cayó a $499 millones en la primera mitad.
 SB Energy dio a OpenAI $5.5 mil millones en garantías para firmar un contrato de arrendamiento de 20 años.
El desarrollador propiedad de SoftBank emitió las garantías para asegurar a OpenAI como inquilino ancla de un campus de diez gigavatios en Ohio. Han aumentado en $1.9 mil millones desde enero.
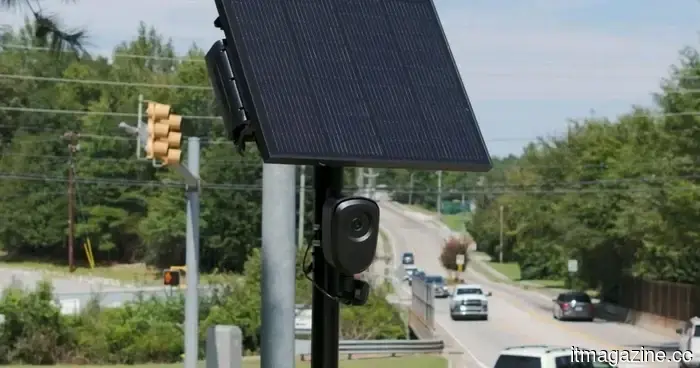 $1 fue todo lo que se necesitó para que Texas llenara el estado de cámaras de vigilancia Flock sacadas de los bolsillos de los conductores.
Aproximadamente 3,200 cámaras Flock en Texas fueron financiadas a través del dinero recaudado por una tarifa de $1 en seguros de auto, originalmente aprobada para combatir el crimen vehicular.
 OpenAI ha comenzado a permitir que algunos clientes paguen solo cuando la IA funciona.
Las grandes cuentas seleccionadas ahora pueden pagar por tareas completadas en lugar de tokens, informa The Information, siguiendo a Intercom, Zendesk y Salesforce en la fijación de precios por resultados.
 Europa ha encargado un superordenador de IA de 388 millones de euros a su propio campeón estatal.
LUMI-AI será construido en Finlandia por la empresa estatal francesa Bull, financiado conjuntamente por EuroHPC y seis países, con chips de AMD y conectividad y refrigeración europeas.
 Los chefs de pizza robóticos no están bien.
El futuro de la comida rápida se suponía que se vería algo así: entrar en un restaurante, hacer un pedido y ver a un robot ensamblar tu pizza con precisión de máquina. En cambio, algunas de las empresas que prometieron automatizar la elaboración de pizzas han tenido dificultades para convertir esa visión en un negocio sostenible. El último ejemplo es Picnic, cuyo […]
El Departamento de Justicia reescribió su propio anuncio sobre hacking dos días después.
Un comunicado del DOJ dijo que los hackers chinos habían reclamado víctimas en el Senado, la Reserva Federal y la NASA. La versión revisada dice que eran objetivos, y solo algunos fueron vulnerados.