
Una herramienta de búsqueda facial dejó más de 9 millones de fotos sin protección.
Esa foto que subiste para identificar a alguien puede haber terminado en un lugar que nunca esperaste. El investigador de seguridad Jeremiah Fowler descubrió una base de datos no segura vinculada a ClarityCheck, un servicio de búsqueda de personas que dice que su búsqueda de imágenes inversa es “privada y segura”, que contiene más de 9 millones de archivos, incluidas fotos de rostros de personas. ClarityCheck ha construido su servicio en torno a ayudar a las personas a verificar extraños y decidir en quién pueden confiar en línea, lo que hace que una falla de seguridad que involucra las cargas de sus propios usuarios sea particularmente incómoda.
ClarityCheck
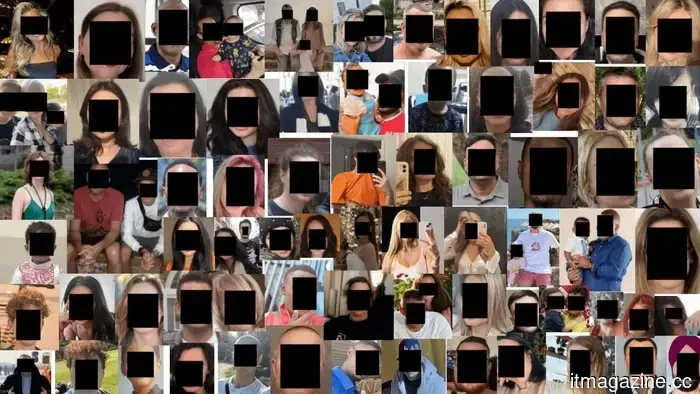
Según la investigación de Fowler publicada por ExpressVPN, la base de datos contenía aproximadamente 450GB de datos y no requería una contraseña para acceder. Muchos de los archivos estaban almacenados dentro de carpetas etiquetadas como “rostros” y “perfiles”, e incluían fotos de perfil, capturas de pantalla y otras imágenes de adultos, adolescentes y niños. Se informó que la ubicación de almacenamiento era accesible a través de una URL encontrada en el código del sitio web de ClarityCheck disponible públicamente. La empresa desde entonces ha restringido el acceso.
Las personas en las fotos pueden nunca haber usado ClarityCheck
Aquí es donde la situación se vuelve particularmente incómoda. ClarityCheck permite a alguien subir una foto para buscar a la persona que aparece en ella, potencialmente devolviendo perfiles de redes sociales y otra información identificativa. Eso significa que la persona cuyo rostro se está buscando puede nunca haber visitado ClarityCheck por sí misma.
Jeremiah Fowler / ExpressVPN
Fowler dice que algunas de las imágenes parecían provenir de redes sociales, perfiles de citas, capturas de pantalla y fotografías, lo que plantea la posibilidad de que las personas no tuvieran idea de que sus rostros estaban en la base de datos. También informó haber encontrado archivos con marcas de tiempo más allá del período de retención de 14 días declarado por ClarityCheck para las imágenes subidas.
ClarityCheck dice que las fotos no eran realmente públicas
En una declaración a WIRED, ClarityCheck rechazó la descripción de que la base de datos estaba “expuesta públicamente”, argumentando que el acceso requería una URL específica y no indexada. Sin embargo, los archivos en sí no estaban protegidos por contraseña, y Fowler encontró esa URL en el código disponible en el propio sitio web de ClarityCheck.
No hay evidencia de que alguien haya accedido maliciosamente a la base de datos antes de que se asegurara. Aún así, una URL oscura no es lo mismo que una protegida, y si un investigador de seguridad pudo encontrarla a través de código disponible públicamente, alguien más potencialmente también podría hacerlo.
ClarityCheck también tuvo un problema de seguridad separado que involucraba sus API del sitio web. Según WIRED, manipular ciertas URL de ClarityCheck e ingresar el nombre de una persona podría revelar posibles direcciones de correo electrónico, números de teléfono y direcciones físicas sin requerir ningún acceso especial.
Por ahora, los informes no han indicado que los detalles identificativos estuvieran directamente vinculados a las fotos expuestas. Aun así, tener tu imagen almacenada en una base de datos no segura por un servicio que puede que nunca hayas utilizado es un grave problema de privacidad, especialmente cuando la IA ha hecho que la suplantación, los perfiles falsos y las estafas sean mucho más fáciles de llevar a cabo.
Otros artículos
 El primer testigo de Meta dijo a un jurado que el problema era la cultura de Mark Zuckerberg.
El exingeniero de Meta, Arturo Béjar, dijo a un jurado de Oakland que la cultura de la empresa hacía imposibles las soluciones de seguridad, en un juicio presentado por cuatro estados.
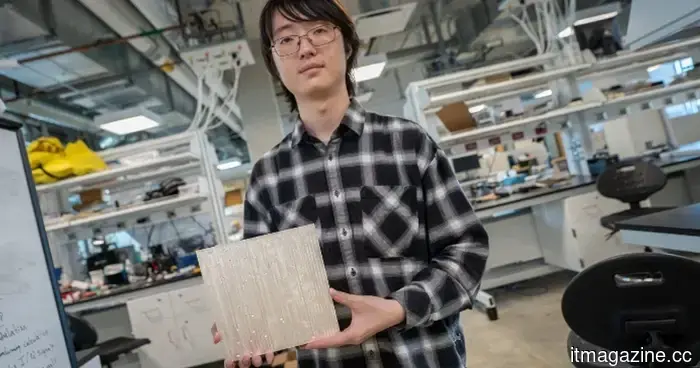 Un azulejo aburrido quiere solucionar el peor problema de las conexiones ultra rápidas mmWave 5G para ti.
Investigadores de UC San Diego han desarrollado azulejos reflectantes pasivos de bajo costo que podrían ayudar a las señales mmWave 5G a sortear paredes y otros obstáculos sin requerir energía.
 Trump recibe a ejecutivos de criptomonedas mientras la SEC propone sus reglas más amigables hasta ahora
La SEC propuso exenciones para tokens y un refugio seguro condicional el martes. El miércoles, Trump recibió a ejecutivos de criptomonedas en la Casa Blanca.
 Revolut quiere permitir que Nik Storonsky pida prestados $250 millones contra sus propias acciones.
Revolut ha pedido a los accionistas que aumenten el límite de endeudamiento de Nik Storonsky contra su participación de $50 millones a $250 millones bajo un plan con nombre en clave Proyecto Shasta.
 El primer testigo de Meta dijo a un jurado que el problema era la cultura de Mark Zuckerberg.
El exingeniero de Meta, Arturo Béjar, dijo a un jurado de Oakland que la cultura de la empresa hacía imposibles las soluciones de seguridad, en un juicio presentado por cuatro estados.
 La última función de IA de Avec lee tu correo electrónico para que no te pierdas la fecha de vencimiento.
La nueva función de Avec escanea los mensajes en busca de fechas de vencimiento y las vuelve a mostrar el día correspondiente. Es solo para iOS y Gmail, y no es compatible fuera de EE. UU. y Canadá.
Una herramienta de búsqueda facial dejó más de 9 millones de fotos sin protección.
Un investigador de seguridad encontró más de 9 millones de fotos de rostros en una base de datos de ClarityCheck no segura que no requería contraseña para acceder.