
Los hackers lograron infiltrarse en Levi's, y tres computadoras fueron suficientes.
Levi Strauss ha revelado una violación que no involucró ninguna vulnerabilidad de software en absoluto. Los atacantes utilizaron ingeniería social para acceder a las computadoras de trabajo de tres empleados y luego se llevaron datos corporativos con ellos.
La empresa expuso el incidente en una presentación regulatoria ante la SEC el 7 de agosto. Los intrusos accedieron y exfiltraron "cierta información corporativa", dice la presentación, y no especifica qué información era.
Carly Page de The Register informó sobre la divulgación el lunes. Levi’s detectó la intrusión, comenzó la respuesta al incidente, trajo expertos en ciberseguridad externos y cortó el acceso.
Lo que dice la presentación y lo que omite
La divulgación se extiende a unos pocos párrafos cortos bajo el Ítem 8.01, el encabezado que una empresa utiliza para eventos que ningún otro ítem cubre. David Jedrzejek, el abogado general, lo firmó.
Las garantías son precisas. Una investigación preliminar no encontró datos de consumidores involucrados. Las operaciones nunca se detuvieron. La empresa no cree que el incidente tenga una probabilidad razonable de tener un impacto material en su negocio o en sus resultados.
Los silencios son igualmente precisos. Levi’s no ha dicho qué tomaron los intrusos, ni quién cree que fueron. No ha dicho si alguien exigió dinero, el paso que convierte un robo en un caso de extorsión de datos.
Una campaña, no un caso aislado
Reuters informó que Levi’s se encuentra dentro de una ola mucho más grande. Más de 200 empresas han sido objetivo en las últimas cinco semanas por grupos que buscan rescates y se basan en la conversación en lugar de en el código.
Investigadores de Google están rastreando a varios de esos grupos bajo un paraguas que llaman UNC6671. El método es consistente: llamar a un empleado en un móvil personal, hacerse pasar por un colega o como soporte técnico, y luego dirigir al objetivo a una página de inicio de sesión falsificada.
Esa página recoge la contraseña y el código de un solo uso juntos. Es por eso que la autenticación de múltiples factores deja de ser una barrera aquí y se convierte en una cosa más que leer en voz alta.
Google asigna números a estos grupos en lugar de nombres hasta que puede atribuirles. Rastreó a UNC5792 de la misma manera, en la campaña que engañó a las personas para que vincularan sus cuentas de Signal a un dispositivo de un extraño.
Los objetivos se mueven. Google dice que estos grupos han atacado anteriormente a la manufactura, la salud, los seguros, la tecnología y la hospitalidad. Las firmas financieras y legales han estado en la reciente oleada.
Nadie ha atribuido la violación de Levi’s
El vínculo con UNC6671 no está establecido. The Register dice claramente que no hay confirmación de que el grupo estuviera detrás de esta intrusión, y ningún actor de amenazas ha reclamado públicamente la responsabilidad.
Levi’s tampoco ha nombrado a nadie. Una presentación que evita la atribución mientras continúa una investigación es una práctica normal, y también es la razón por la que el marco de la campaña debería permanecer como un marco en lugar de un hallazgo.
Las marcas de consumo han tenido un año difícil en esto. Los atacantes llegaron a Estée Lauder a través de un sistema empresarial de Oracle y se llevaron datos corporativos.
Otros tuvieron peor suerte. Un ataque de ransomware a Fairlife de Coca-Cola suspendió la producción en EE. UU., mientras que Levi’s dice que sus propias operaciones continuaron durante todo el tiempo.
La diferencia entre esos dos resultados es más delgada de lo que parece. Levi’s detectó este incidente temprano, y la misma voz en el teléfono llega a una línea de producción tan fácilmente como a una computadora portátil. Lo que la empresa aún no ha dicho es cuánto se llevó.
Otros artículos
 Google Play añade Venmo como opción de pago en EE. UU. En otros mercados, está probando efectivo.
Google Play ahora acepta Venmo para aplicaciones, juegos, suscripciones y propinas para creadores en EE. UU. En mercados emergentes, los usuarios pueden pagar en efectivo en una tienda cercana.
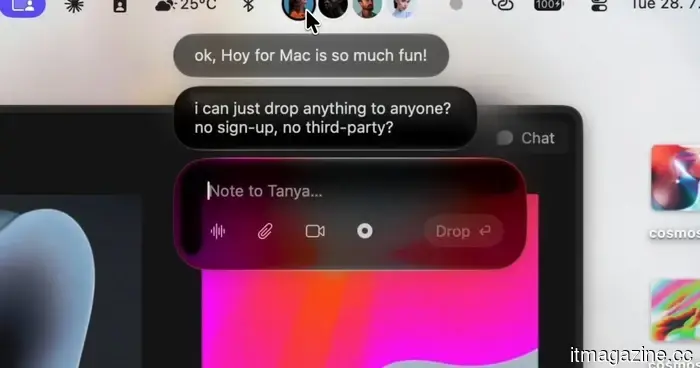 Hoy combina AirDrop, Loom y mensajes de voz en la barra de menú de Mac.
Hoy pone el intercambio de archivos, notas de voz y grabación de pantalla directamente en la barra de menú de Mac, utilizando iCloud en segundo plano para mantener todo el flujo de trabajo ligero y sorprendentemente directo.
 Valve está advirtiendo a los compradores de Steam Machine que los estafadores tienen su dirección.
Un ciberataque a la empresa de logística CEVA expuso los nombres, direcciones y números de teléfono de los compradores de Steam Machine y Controlador en Europa.
 La OPI de Shein se está valorando en menos de 30 mil millones de dólares. Hace cuatro años valía 100 mil millones de dólares.
Los asesores de Shein están presentando a los inversores una valoración de menos de 30 mil millones de dólares para su IPO en Hong Kong. Eso representa una caída del 70% desde su pico en 2022. Las ganancias netas se han reducido a la mitad. Los márgenes colapsaron. El primer trimestre fue una pérdida.
 El Grupo Arena se está renombrando como Paradium.AI, y sus ingresos acaban de reducirse a la mitad.
El Grupo Arena se renombrará como Paradium.AI a finales de agosto. Los ingresos del segundo trimestre cayeron a $22.2 millones desde $45.0 millones un año antes.
 Apple se ha quedado sin formas de iPhone, y Jefferies acaba de reducir su recomendación a vender.
Jefferies rebajó a Apple a rendimiento inferior tras la cancelación de un iPhone completamente de vidrio, el aumento de los costos de memoria y pocos signos de progreso en IA.
Los hackers lograron infiltrarse en Levi's, y tres computadoras fueron suficientes.
Levi Strauss dice que los atacantes utilizaron ingeniería social para acceder a las computadoras de tres empleados y obtener datos corporativos. No se involucraron datos de consumidores.