
Los hackers forzaron el 2FA de Dashlane, descargaron bóvedas encriptadas.
TL;DRLos atacantes forzaron el sistema de 2FA de Dashlane para registrar nuevos dispositivos en menos de 20 cuentas, descargando sus bóvedas de contraseñas encriptadas. Las bóvedas permanecen encriptadas con contraseñas maestras que Dashlane nunca almacena, pero los usuarios con contraseñas débiles enfrentan el riesgo de ser descifradas fuera de línea.
Dashlane reveló el domingo que un atacante externo lanzó un ataque de fuerza bruta contra su sistema de autenticación de dos factores, eludiendo con éxito las protecciones de 2FA en menos de 20 cuentas de usuarios de planes personales y descargando copias de sus bóvedas de contraseñas encriptadas. El ataque, que comenzó el 31 de mayo, provocó bloqueos automáticos de cuentas en un conjunto más amplio de usuarios objetivo, ya que los controles de seguridad de Dashlane detectaron el alto volumen de intentos de autenticación.
El método fue sencillo. Los atacantes utilizaron software automatizado para enviar rápidamente todas las combinaciones numéricas posibles para los códigos de 2FA basados en tiempo, intentando adivinar la secuencia correcta antes de que cada código de corta duración expirara. Cuando tuvieron éxito, esto les permitió registrar un nuevo dispositivo en la cuenta objetivo, lo que a su vez les dio el acceso necesario para descargar la bóveda encriptada del usuario desde los servidores de Dashlane.
Qué se tomó y qué significa
Las bóvedas encriptadas contienen las contraseñas almacenadas del usuario, notas seguras y otras credenciales, pero están encriptadas con la contraseña maestra del usuario, que Dashlane dice que nunca se envía a sus servidores en texto plano. La arquitectura de conocimiento cero significa que incluso con una copia de la bóveda, un atacante no puede acceder a su contenido sin la contraseña maestra. Dashlane afirma que su encriptación de bóvedas "asegura que cualquier intento de acceder a la bóveda es estadísticamente poco probable que tenga éxito, incluso durante un largo período de tiempo."
El 💜 de la tecnología de la UE
Los últimos rumores de la escena tecnológica de la UE, una historia de nuestro sabio fundador Boris, y un arte de IA cuestionable. Es gratis, cada semana, en tu bandeja de entrada. ¡Regístrate ahora!
Esa garantía solo se mantiene si los usuarios afectados eligieron contraseñas maestras fuertes y únicas. Si alguno de los menos de 20 usuarios cuyas bóvedas fueron descargadas utilizó contraseñas maestras débiles o reutilizadas, esas bóvedas podrían ser descifradas fuera de línea utilizando ataques de diccionario o métodos de fuerza bruta. Los ataques de relleno de credenciales, que utilizan contraseñas expuestas en otras violaciones, son particularmente efectivos contra usuarios que reutilizan credenciales en diferentes servicios.
La debilidad de 2FA
El ataque explotó una limitación fundamental de los códigos de contraseña de un solo uso basados en tiempo (TOTP) de 2FA: típicamente son de seis dígitos, lo que da solo un millón de combinaciones posibles por ventana de 30 segundos. Los sistemas automatizados pueden enviar miles de intentos por segundo, y si la limitación de tasa no es lo suficientemente agresiva, la probabilidad de adivinar un código válido dentro de su vida útil se vuelve no trivial después de muchos intentos.
Los controles de seguridad de Dashlane detectaron el ataque y bloquearon las cuentas afectadas, lo que evitó un compromiso más amplio pero causó interrupciones para los usuarios legítimos que se encontraron bloqueados. La tensión entre los bloqueos de seguridad y la experiencia del usuario es un desafío recurrente para los sistemas de autenticación: los bloqueos agresivos detienen a los atacantes pero también crean efectos de denegación de servicio para los usuarios reales.
Dashlane dice que su investigación no encontró evidencia de que sus propios sistemas estuvieran comprometidos. El ataque se dirigió a cuentas de usuario externamente en lugar de explotar una vulnerabilidad en la infraestructura de Dashlane.
El eco de LastPass
El incidente inevitablemente generará comparaciones con la violación de LastPass en 2022, en la que los atacantes robaron bóvedas de contraseñas encriptadas pertenecientes a millones de usuarios. En ese caso, los investigadores confirmaron más tarde que algunas bóvedas con contraseñas maestras débiles fueron descifradas, lo que llevó a robos de criptomonedas y otros daños en el mundo real. Las fuerzas del orden han apuntado cada vez más a la infraestructura de cibercriminales, pero el descifrado de bóvedas fuera de línea ocurre más allá del alcance de cualquier protección del lado del servidor.
La escala es diferente, menos de 20 bóvedas frente a millones, pero el principio es idéntico: una bóveda encriptada es tan segura como la contraseña maestra que la protege. El consejo de Dashlane para los usuarios afectados es revisar los dispositivos registrados, eliminar cualquier dispositivo no reconocido, habilitar 2FA si no está ya activo y, lo más crítico, usar una contraseña maestra fuerte y única que sea larga y difícil de adivinar.
La divulgación sigue prácticas responsables de comunicación de seguridad, con Dashlane publicando su aviso de inmediato y proporcionando pasos específicos de remediación. Pero el incidente plantea una pregunta más amplia para la industria de los administradores de contraseñas: si 2FA puede ser forzado para registrar nuevos dispositivos, ¿qué capas adicionales de autenticación son necesarias para proteger el producto de seguridad del consumidor más sensible que la mayoría de las personas utiliza?
Otros artículos
 Trump firma una orden de IA reducida con revisión de modelo voluntaria de 30 días
Trump firmó una orden ejecutiva de IA reducida con una revisión voluntaria del modelo de pre-lanzamiento de 30 días y un centro de ciberseguridad, en lugar del borrador obligatorio de 90 días que fue descartado en mayo.
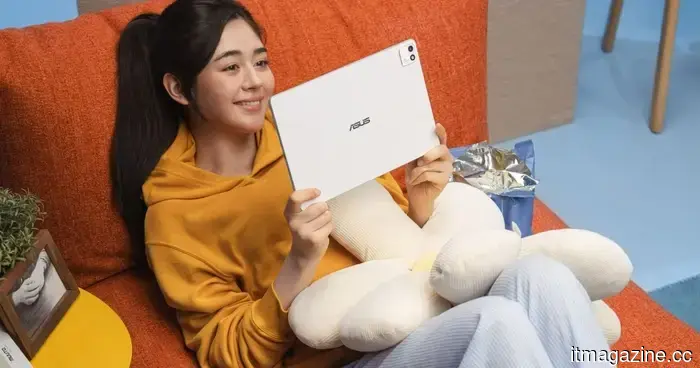 Asus Pad se presenta como un descarado aspirante a iPad, pero parece una sólida tableta Android OLED.
Computex 2026 Esta historia es parte de nuestra cobertura de Computex, la conferencia de computación más grande del mundo. Actualizado hace menos de 5 horas ASUS ha presentado oficialmente el nuevo Asus Pad, y honestamente, la inspiración es imposible de ignorar. Desde el chasis de metal plano y los biseles simétricos hasta los accesorios de teclado magnético y el soporte para lápiz óptico, el […]
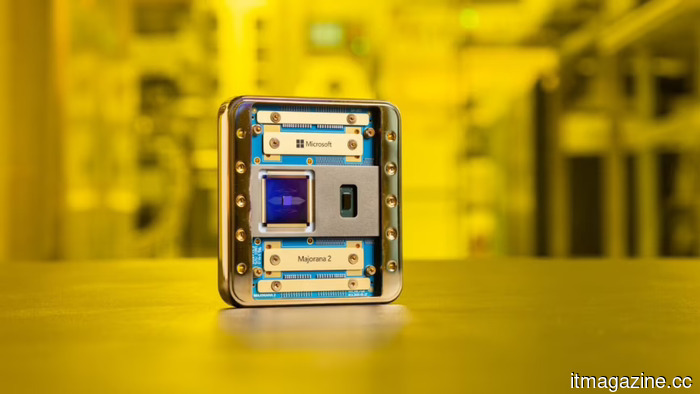 El chip cuántico Majorana 2 de Microsoft es 1,000 veces más confiable, con un objetivo para 2029.
Los qubits Majorana 2 de Microsoft duran 20 segundos frente a microsegundos para los rivales, construidos con IA agente. La compañía ahora tiene como objetivo una computadora cuántica escalable para 2029.
 Amazon anuncia la fecha de las ventas del Prime Day y este año ocurrirá un poco antes.
El Prime Day está de vuelta y llega más temprano que nunca. Del 23 al 26 de junio de este año en comparación con el 8 de julio del año pasado.
 Polonia introduce
El primer ministro polaco Tusk anuncia una prueba de soberanía para la adquisición de tecnología estatal y informes anuales de independencia en TI, advirtiendo que la dependencia de la IA extranjera amenaza la seguridad y la economía.
Los hackers forzaron el 2FA de Dashlane, descargaron bóvedas encriptadas.
Los atacantes eludieron la autenticación de dos factores de Dashlane en menos de 20 cuentas al forzar códigos numéricos y descargar bóvedas de contraseñas encriptadas. La encriptación de conocimiento cero protege los datos si las contraseñas maestras son fuertes.